Satu Hari, Banyak Alarm: PHP, Node.js, NGINX, GitLab, dan eMudhra Terdampak
 Reza
23 Oktober 2026
2 menit baca

Dalam satu hari, sejumlah laporan keamanan signifikan muncul hampir bersamaan. Ringkasan yang beredar di komunitas mencatat kerentanan di PHP (2 CVE), Node.js (sekitar 10 CVE), NGINX (5 CVE), Go (1 CVE terkait respons insiden), GitLab (12 CVE termasuk satu yang sangat kritis), serta insiden kompromi sertifikat CA dari eMudhra.
Akumulasi temuan ini membuat banyak tim keamanan dan DevOps harus bergerak cepat melakukan inventarisasi dan patching.
| Komponen | Jumlah / Jenis Isu | Tingkat Urgensi |
|---|---|---|
| PHP | 2 CVE kritis (RCE) | Sangat Tinggi |
| Node.js | ±10 CVE (termasuk High/RCE) | Tinggi |
| NGINX | 5 CVE (3 di antaranya kritis) | Tinggi |
| GitLab | 12 CVE (termasuk CVSS 10.0) | Sangat Tinggi |
| Go | Update terkait sertifikat eMudhra | Sedang–Tinggi |
| eMudhra | Kompromi private key intermediate CA | Tinggi (PKI) |
Ringkasan Isu Utama
PHP Dua kerentanan kritis (CVE-2026-109618 dan CVE-2026-109619) memungkinkan remote code execution. NSA dan FBI sempat mengeluarkan peringatan keras, termasuk rekomendasi offline-kan sistem jika patch belum bisa diterapkan.
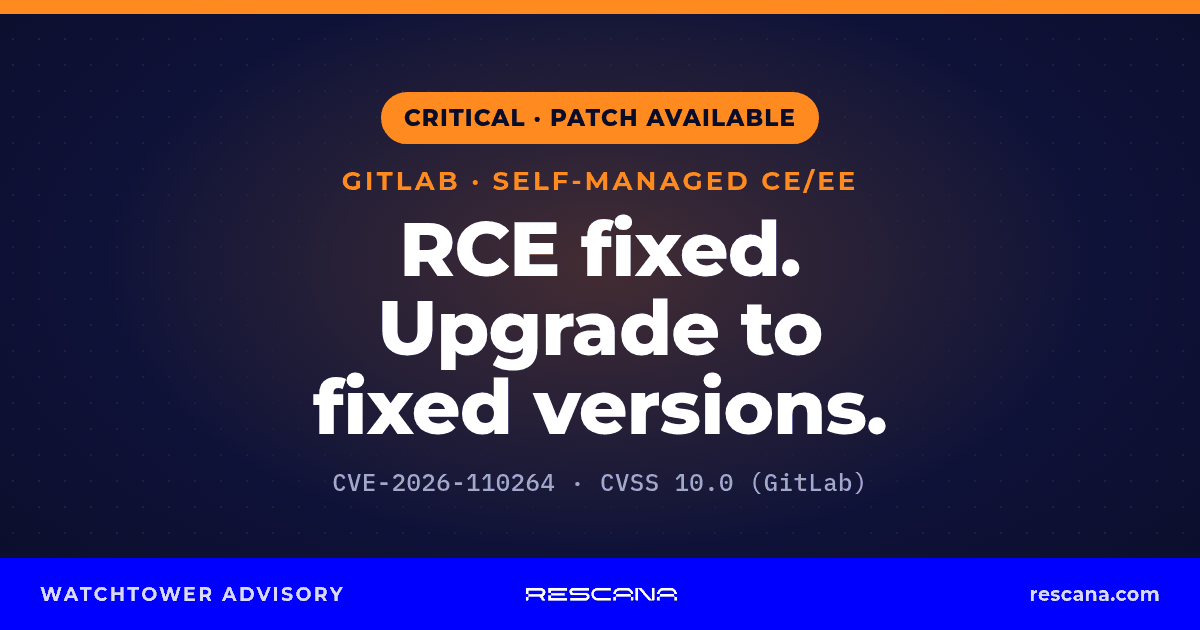
GitLab CVE-2026-110264 dinilai CVSS 10.0. Kerentanan integer overflow pada kompilasi regular expression berpotensi memungkinkan unauthenticated RCE pada instance self-managed. Celah ini memengaruhi versi sejak 7.0 (sekitar 12 tahun rilis).
Node.js Rilis keamanan pada 21 Oktober 2026 memperbaiki sekitar 10 kerentanan di beberapa cabang versi (termasuk High severity). Salah satunya terkait Brotli decoder yang berpotensi remote code execution, plus beberapa isu TLS hostname bypass dan DNS.
NGINX F5 merilis perbaikan untuk lima kerentanan, di mana tiga di antaranya dinilai kritis (heap buffer overflow dan use-after-free) yang dalam kondisi tertentu dapat berujung pada denial-of-service atau remote code execution.
eMudhra & Go Delapan intermediate CA private key eMudhra terungkap lemah/terkompromi. Browser dan root store merespons dengan memblokir sertifikat terkait. Go ikut merilis update untuk menambahkan intermediate certificate yang terdampak ke dalam daftar pemblokiran guna mencegah potensi serangan man-in-the-middle.
Implikasi bagi Organisasi
Gelombang temuan dalam waktu singkat ini menegaskan pentingnya:
- Inventarisasi aset yang menjalankan PHP, Node.js, NGINX, GitLab, dan aplikasi Go
- Proses patch management yang cepat dan terukur
- Monitoring aktivitas mencurigakan di web server dan platform DevOps
- Pembaruan trust store / certificate handling di lingkungan yang terdampak eMudhra
Banyak dari kerentanan di atas bersifat remote dan, pada beberapa kasus, tidak membutuhkan autentikasi. Kombinasi ini membuat window of exposure menjadi sangat berisiko jika penanganan ditunda.
Langkah yang Disarankan
1. Prioritaskan patch untuk sistem yang menghadap internet. 2. Perbarui PHP, Node.js, NGINX, dan GitLab ke versi yang sudah diperbaiki. 3. Untuk aplikasi Go, pastikan toolchain di-update lalu lakukan recompile dan redeploy agar proteksi sertifikat efektif. 4. Pantau log dan terapkan deteksi ancaman yang relevan. 5. Tinjau trust store dan sertifikat yang masih dipercaya di lingkungan Anda.
Keamanan infrastruktur digital menuntut respons yang cepat dan terkoordinasi. Organisasi yang memiliki proses patch dan monitoring yang matang akan jauh lebih siap menghadapi gelombang kerentanan seperti ini.
Jika perusahaan Anda membutuhkan bantuan dalam audit keamanan, patch management, pengamanan sistem web dan DevOps, atau pengembangan software yang lebih aman, tim Clovertechno siap membantu. Kunjungi clovertechno.id untuk konsultasi jasa pembuatan software dan solusi keamanan digital sesuai kebutuhan bisnis Anda.