GitLab Perbaiki Kerentanan Kritis CVSS 10.0 yang Mengancam 12 Tahun Rilis
 Reza
23 Oktober 2026
2 menit baca
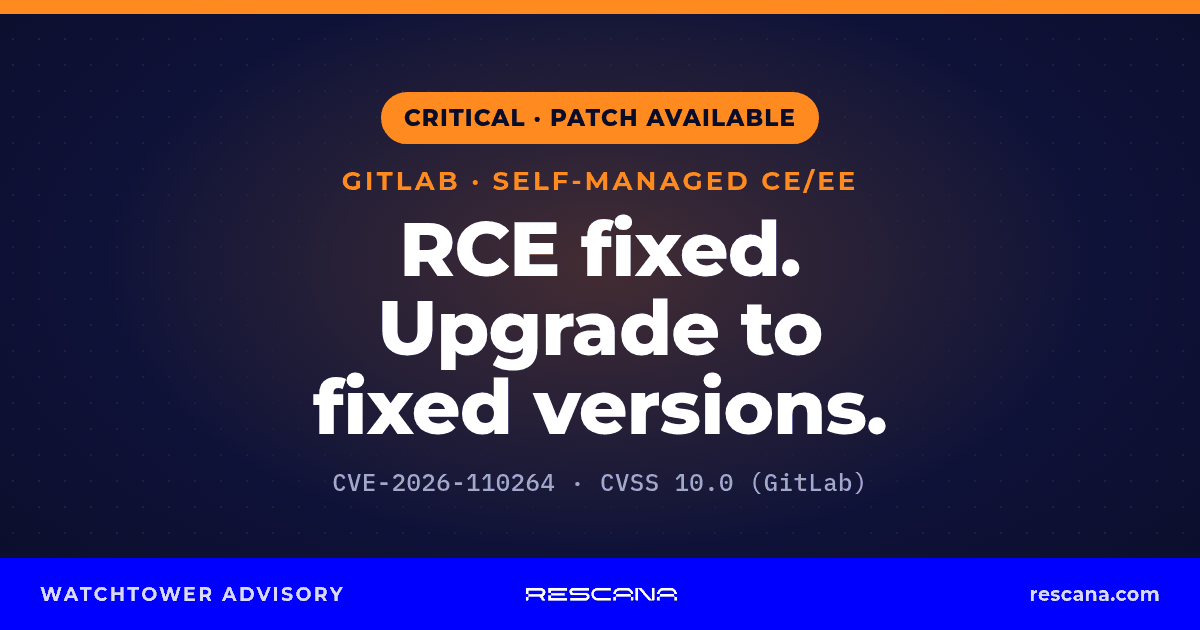
GitLab merilis perbaikan mendesak untuk kerentanan kritis yang dinilai dengan skor CVSS 10.0. Kerentanan yang dilacak sebagai CVE-2026-110264 ini berpotensi memungkinkan pengguna yang tidak terautentikasi mengeksekusi kode arbitrer pada server GitLab self-managed.
Menurut laporan The Hacker News dan advisory resmi GitLab, celah ini memengaruhi hampir semua versi GitLab Community Edition (CE) dan Enterprise Edition (EE) sejak versi 7.0 yang dirilis pada 2014, atau sekitar 12 tahun rilis.
| Aspek | Detail |
|---|---|
| CVE | CVE-2026-110264 |
| Skor CVSS | 10.0 (Critical) |
| Jenis | Unauthenticated Remote Code Execution (RCE) |
| Penyebab | Integer overflow saat kompilasi regular expression |
| Cakupan | GitLab CE/EE dari versi 7.0 hingga sebelum patch |
Detail Kerentanan
Kerentanan terjadi karena integer overflow ketika GitLab mengompilasi regular expression yang dibuat secara khusus. Dalam kondisi tertentu, hal ini dapat memungkinkan penyerang yang tidak login untuk menjalankan kode arbitrer di server GitLab.
Masalah ini terkait dengan engine regex (Onigmo) yang digunakan di dalam Ruby yang dibundel oleh GitLab. Karena berada di level yang cukup dalam, dampaknya bisa sangat serius bagi instance self-managed yang terpapar ke internet.
Versi yang Terdampak dan yang Sudah Diperbaiki
Semua versi dari 7.0 sebelum 18.11.13, serta cabang 19.0 hingga 19.5 sebelum versi patch masing-masing, dinyatakan terdampak.
Versi yang sudah diperbaiki antara lain:
- 19.5.1
- 19.4.3
- 19.3.6
- 19.2.9
- 19.1.9
- 19.0.10
- 18.11.13
GitLab.com dan GitLab Dedicated sudah menerapkan perbaikan. Yang perlu segera bertindak adalah pengguna self-managed.
Rekomendasi
GitLab sangat merekomendasikan agar semua organisasi yang menjalankan instance self-managed segera meng-upgrade ke versi yang sudah diperbaiki. Selain itu, disarankan untuk memantau log dan aktivitas mencurigakan, serta memanfaatkan threat detection yang disediakan GitLab jika tersedia.
Kerentanan dengan skor sempurna 10.0 dan kemampuan RCE tanpa autentikasi membuat isu ini termasuk sangat prioritas tinggi, terutama bagi organisasi yang mengekspos GitLab ke internet publik.
Keamanan platform DevOps dan source code management seperti GitLab menjadi semakin krusial. Proses patch management yang cepat serta monitoring yang baik dapat mengurangi risiko kompromi secara signifikan.
Jika perusahaan Anda membutuhkan bantuan dalam pengamanan infrastruktur, audit keamanan sistem, pengembangan software yang lebih aman, atau migrasi ke arsitektur modern, tim Clovertechno siap membantu. Kunjungi clovertechno.id untuk konsultasi jasa pembuatan software dan solusi keamanan digital sesuai kebutuhan bisnis Anda.

